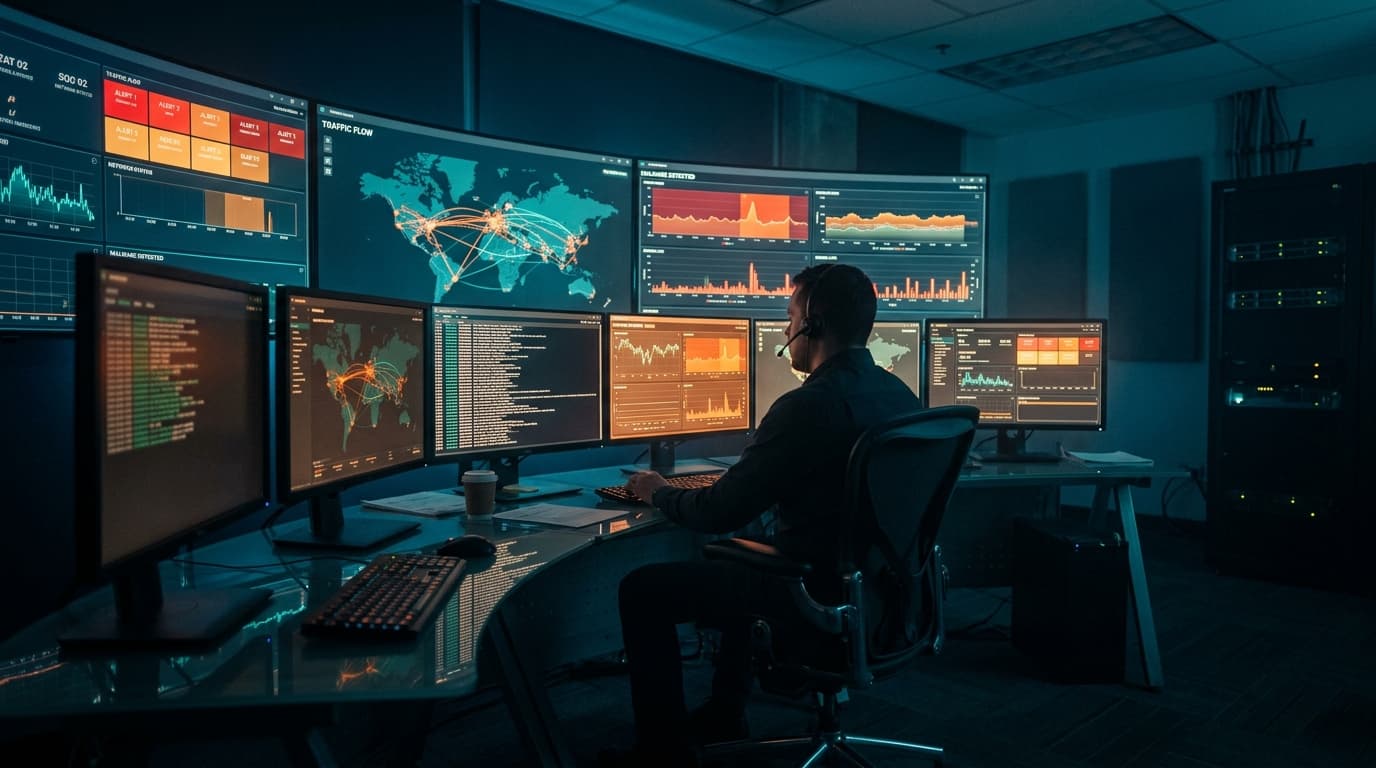
Un Centro de Operaciones de Seguridad (SOC, por sus siglas en inglés) es el equipo que vigila las redes, los sistemas y los usuarios de una organización para detectar amenazas y responder a ellas. Su trabajo diario es revisar alertas, separar los falsos positivos de los incidentes reales y escalar los casos que requieren atención.
Un SOC puede ser interno, dentro de la empresa, o externo, contratado como servicio a un proveedor especializado. En ambos casos el objetivo es el mismo: reducir el tiempo que un atacante permanece dentro de la red sin ser detectado.
El flujo de una alerta
Casi todo empieza en el SIEM (Security Information and Event Management). Esta herramienta recolecta registros de firewalls, servidores, equipos y aplicaciones, los normaliza y aplica reglas de correlación para generar alertas.
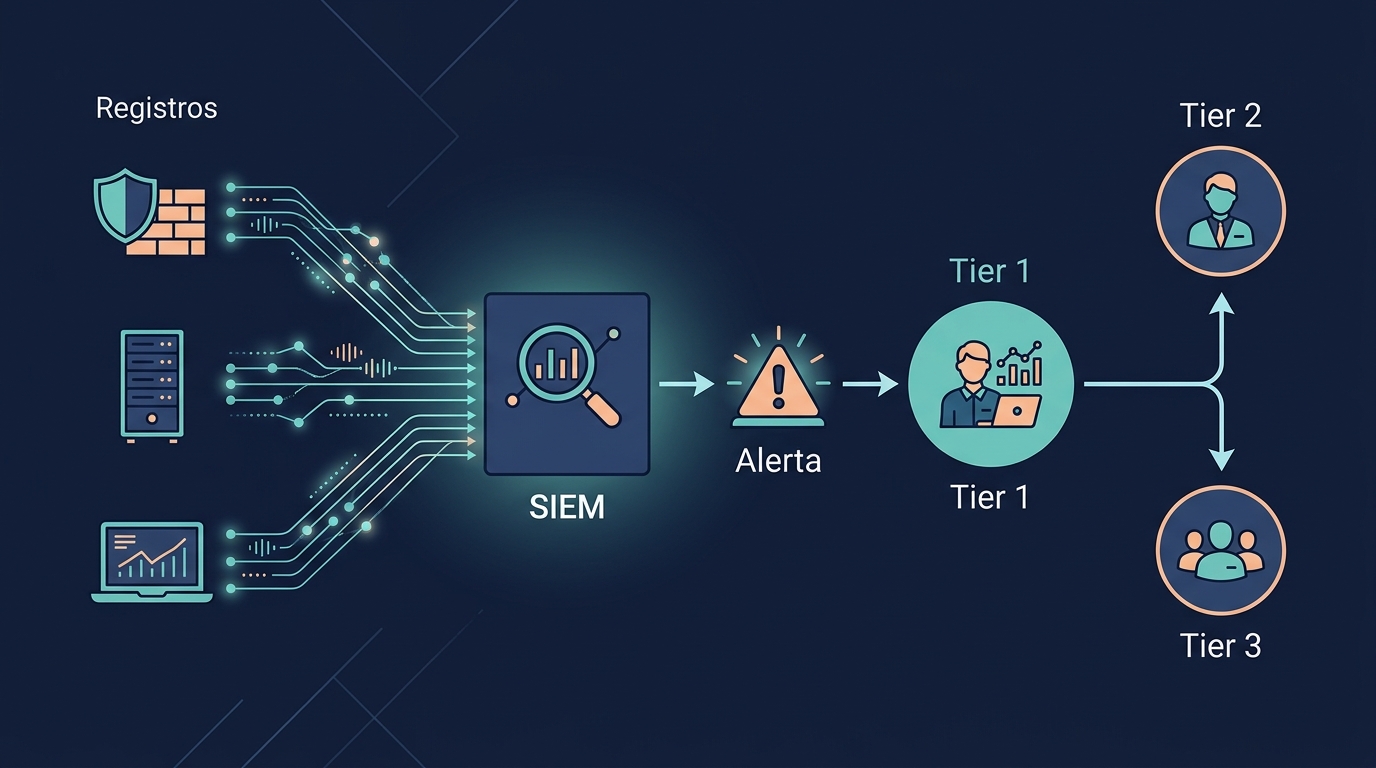
Cuando una regla se activa, un analista de primer nivel revisa el evento, consulta fuentes de inteligencia de amenazas y decide si se trata de un incidente real. Si no puede resolverlo, lo escala. Cada caso se documenta en un sistema de tickets desde que se abre hasta que se cierra.
Niveles de analista
Los equipos suelen organizarse en tres niveles:
- Tier 1: revisa alertas, hace el primer análisis y decide si el caso es real.
- Tier 2: investiga a fondo, correlaciona eventos de varias fuentes y analiza archivos sospechosos.
- Tier 3: realiza caza de amenazas (threat hunting), mejora las reglas de detección y coordina la respuesta ante incidentes graves.
La mayoría de las personas que empiezan entran como Tier 1. Desde ahí, el crecimiento depende de la práctica y de la capacidad de explicar lo que pasó.
Herramientas que usa un analista
- SIEM: Splunk, Microsoft Sentinel y Elastic Security aparecen con frecuencia en las ofertas de trabajo.
- EDR: registra la actividad de los equipos y permite aislarlos cuando detecta algo sospechoso.
- Wireshark: sirve para revisar el tráfico de red capturado.
- Plataformas de inteligencia de amenazas: muestran direcciones IP, dominios y archivos ya reportados como maliciosos.
Ruta para empezar desde cero
- Redes: entiende TCP/IP, DNS, HTTP, HTTPS y el papel de los puertos. Sin esa base, las alertas no tienen sentido.
- Sistemas: practica con Linux y Windows, sobre todo con procesos, permisos y registros de eventos.
- Laboratorio con SIEM: instala Elastic en una máquina virtual, envía registros y crea tus primeras búsquedas y alertas.
- MITRE ATT&CK: estudia las tácticas y técnicas que usan los atacantes. Este marco te ayuda a describir un incidente y a saber qué detectar.
- Práctica guiada: resuelve salas de entrenamiento y retos tipo CTF que simulan investigaciones reales.
- Documentación: escribe lo que aprendes. Un informe claro de un caso práctico dice más que un certificado sin proyectos detrás.
Un ejercicio para esta semana
Elige una técnica de MITRE ATT&CK, por ejemplo la persistencia mediante tareas programadas en Windows. Busca cómo aparece en los registros, genera el evento en tu laboratorio y escribe una regla que lo detecte. Un ejercicio pequeño como este enseña más sobre la profesión que leer diez artículos generales.
Un SOC no exige saberlo todo desde el primer día. Exige curiosidad, método y paciencia para revisar cada alerta hasta entender qué ocurrió.