El malware es cualquier programa diseñado para dañar, espiar o tomar control de un sistema sin permiso. Hoy se habla de virus, troyanos, ransomware, spyware y muchas otras categorías, pero la mayoría de los nombres describe lo mismo desde ángulos distintos: qué busca el atacante, cómo se instala y cómo se mantiene en el equipo.
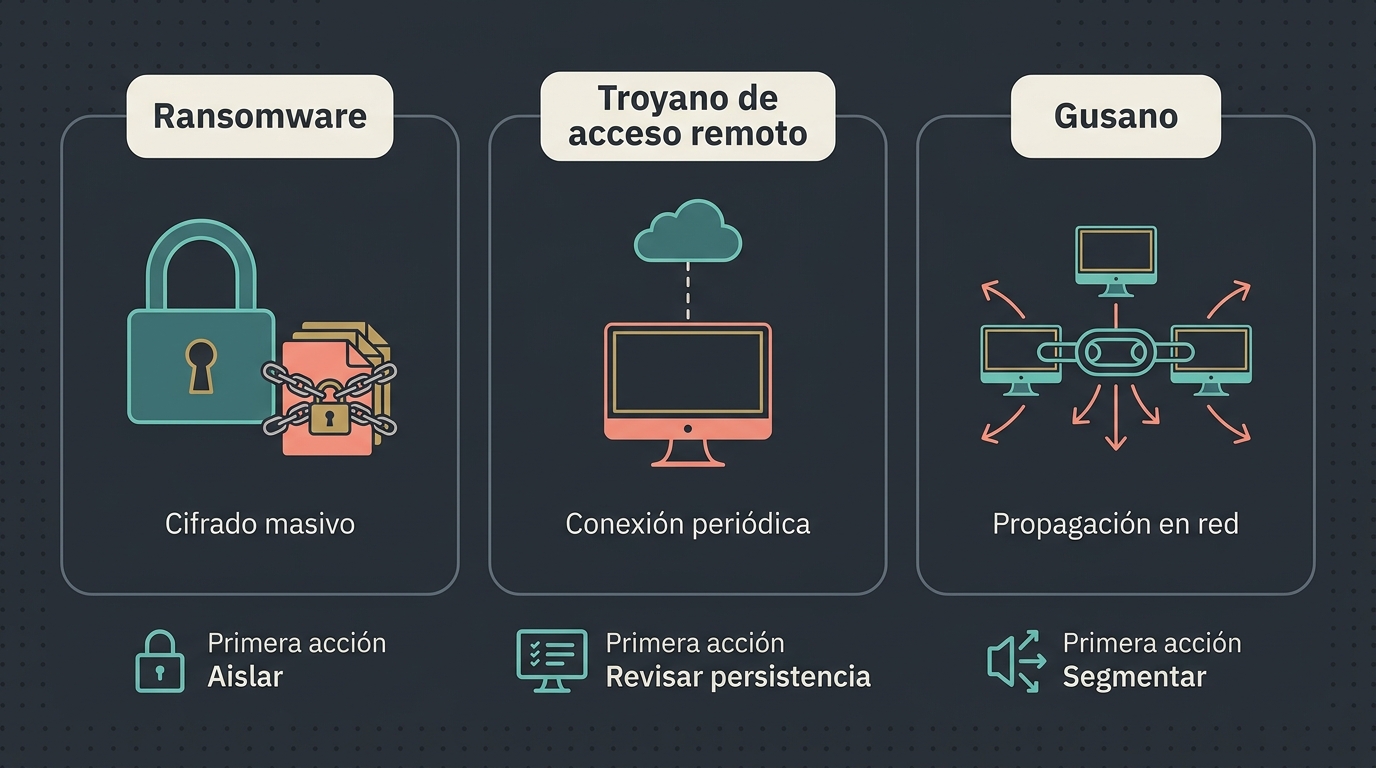
Esta guía explica tres tipos que un analista SOC ve con frecuencia: el ransomware, el troyano de acceso remoto y el gusano. Para cada uno revisamos cómo funciona, qué procesos y comportamientos deja en el sistema y qué señales aparecen en los registros. La idea no es memorizar nombres de familias, sino reconocer el patrón.
Cómo se clasifica el malware
Las antivirus y los analistas suelen clasificar el malware por su comportamiento, porque los nombres de las familias cambian con frecuencia. Un mismo programa puede cifrar archivos, robar contraseñas y propagarse por la red. Por eso conviene preguntarse tres cosas: qué quiere lograr, cómo se mantiene activo y cómo se extiende.
1. Ransomware: cifrar para cobrar
El ransomware cifra los archivos de la víctima y exige un pago para devolver el acceso. Desde hace años muchos grupos también roban los datos antes de cifrarlos, y amenazan con publicarlos si no pagan. Eso se conoce como doble extorsión.
Cómo llega: un correo con un adjunto o un enlace, una contraseña filtrada en un servicio de escritorio remoto expuesto a internet, una VPN sin autenticación de dos factores o una vulnerabilidad sin parchear en un servidor.
Qué hace en el equipo:
- Recorre las unidades de disco y los recursos compartidos en red para decidir qué cifrar.
- Intenta detener servicios de bases de datos, copias de seguridad y antivirus, para que no interfieran.
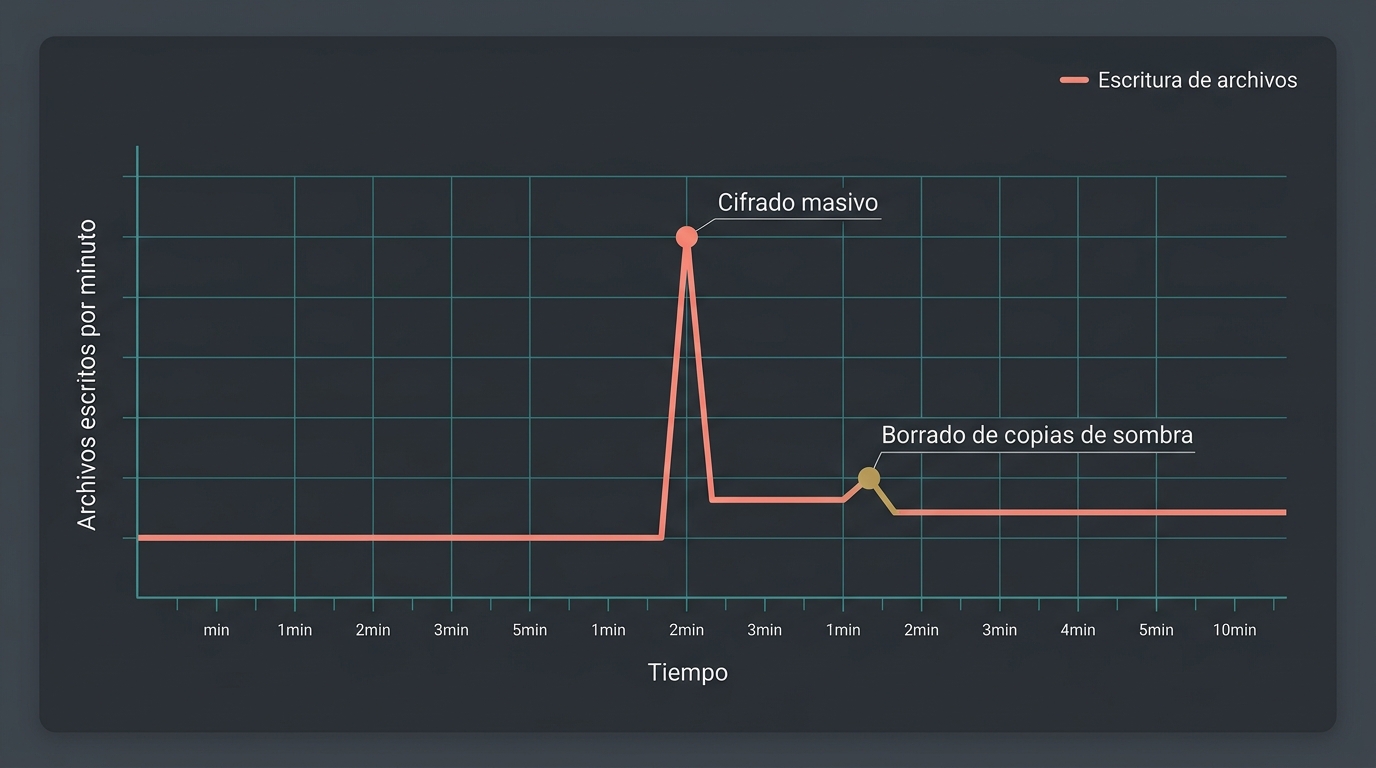
- Elimina las copias de sombra del sistema, que Windows usa para restaurar versiones anteriores de archivos. Esta acción se asocia con la técnica T1490, Inhibit System Recovery, en MITRE ATT&CK.
- Cifra los archivos en lotes, usando un cifrado fuerte, y cambia la extensión de cada uno.
- Deja una nota de rescate en cada carpeta y, en muchos casos, cambia el fondo de pantalla.
Qué ves en los registros:
- Un proceso que escribe miles de archivos en pocos minutos, con extensiones nuevas.
- Comandos de administración para borrar copias de sombra o detener servicios, ejecutados desde una cuenta que normalmente no los usa.
- Accesos anómalos a recursos compartidos en la misma franja horaria.
Defensa: respaldos fuera de línea o inmutables, autenticación de dos factores en accesos remotos, segmentación de la red para que un equipo comprometido no alcance todo, y un EDR que pueda bloquear el cifrado masivo.
2. Troyano de acceso remoto: el que se queda en silencio
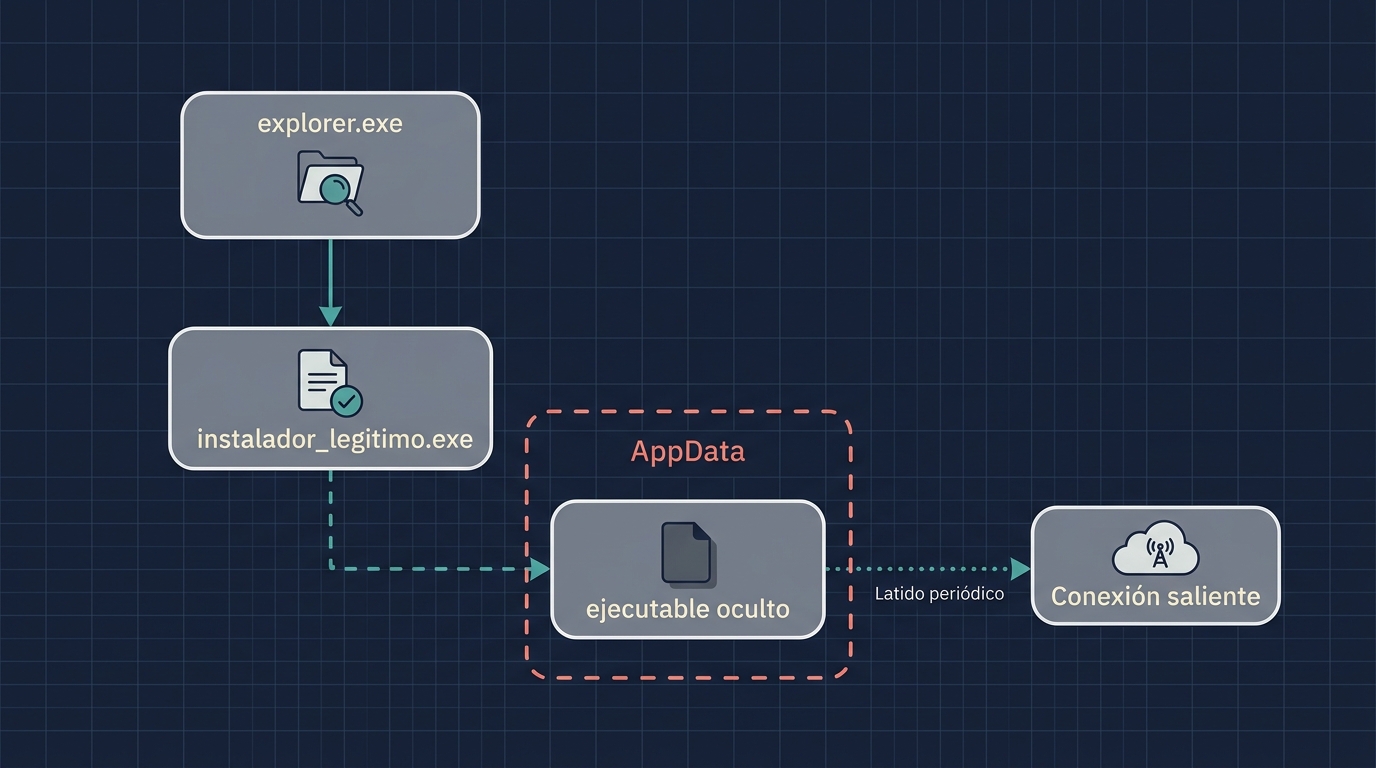
Un troyano se disfraza de un programa útil, como un instalador, un actualizador o un documento. Una vez ejecutado, abre una conexión hacia el atacante y le da control del equipo. Cuando el troyano está diseñado para ver la pantalla, mover el mouse, leer el teclado y transferir archivos, se llama RAT, por sus siglas en inglés de Remote Access Trojan. Muchos RAT también incluyen funciones de robo de información, las cuales se conocen como infostealers.
Cómo se mantiene activo: el programa se registra para ejecutarse de nuevo al iniciar sesión. Lo hace con una tarea programada (T1053), una clave de ejecución automática en el registro de Windows (T1547.001) o un servicio. Es una de las razones por las que un troyano puede seguir en un equipo durante semanas sin que el usuario note nada.
Qué hace en el equipo:
- Se comunica con un servidor de control usando HTTPS u otro protocolo común, para que el tráfico parezca normal.
- Envía un latido periódico, con intervalos regulares, que el analista puede detectar como patrón.
- Busca archivos de perfiles de navegadores, bases de datos de contraseñas y cookies de sesión. Las cookies permiten entrar a una cuenta sin pedir la contraseña ni el segundo factor.
- Ejecuta comandos recibidos desde el servidor de control y transfiere archivos hacia afuera.
Qué ves en los registros:
- Un proceso desconocido que hace conexiones salientes cada cierto tiempo hacia el mismo destino.
- Un programa que lee archivos de perfiles de navegador, algo que un proceso ajeno al navegador no debería hacer.
- Ejecutables en carpetas de usuario o temporales, como AppData, que luego se registran para ejecutarse solos.
Defensa: autenticación de dos factores resistente al phishing, bloqueo de ejecutables desde carpetas de usuario, revisión de conexiones salientes hacia destinos nuevos y, después de un incidente, cerrar todas las sesiones activas y cambiar las contraseñas desde un equipo limpio.
3. Gusano: se propaga solo
Un gusano es un programa que se copia a sí mismo y busca nuevos equipos para infectar. A diferencia de un virus clásico, no necesita un archivo huésped ni la acción del usuario para extenderse. Se propaga por la red aprovechando servicios expuestos, credenciales válidas o vulnerabilidades sin parche.
Cómo se propaga:
- Identifica equipos cercanos en la red, con escaneos de puertos.
- Intenta acceder a ellos con credenciales guardadas en el equipo o con contraseñas comunes.
- Si logra entrar, usa servicios remotos como SMB o WMI para copiarse y ejecutarse (T1021, servicios remotos).
- Repite el proceso desde cada equipo nuevo.
Qué ves en los registros:
- Un equipo que intenta conectarse a muchas direcciones internas en pocos minutos, a los mismos puertos.
- Muchos intentos fallidos de inicio de sesión desde una sola fuente, seguidos de un acceso exitoso.
- Tráfico SMB anómalo entre equipos que normalmente no se comunican.
Defensa: parches al día en servicios expuestos, segmentación entre áreas de la red, desactivación de protocolos antiguos como SMBv1, limitación de cuentas administrativas y alertas por escaneos internos.
Comparación rápida
| Tipo | Objetivo principal | Cómo se extiende | Señal más visible | Primera acción |
|---|---|---|---|---|
| Ransomware | Cobrar un rescate | Correo, acceso remoto mal protegido, red interna | Cifrado masivo y borrado de copias | Aislar el equipo y los recursos compartidos |
| Troyano de acceso remoto | Mantener control y robar datos | Adjuntos, descargas falsas | Conexiones salientes periódicas | Cerrar sesiones y revisar la persistencia |
| Gusano | Infectar la mayor cantidad de equipos | Red local y servicios expuestos | Escaneos y accesos en cadena | Segmentar y bloquear el origen |
Cómo investiga un analista
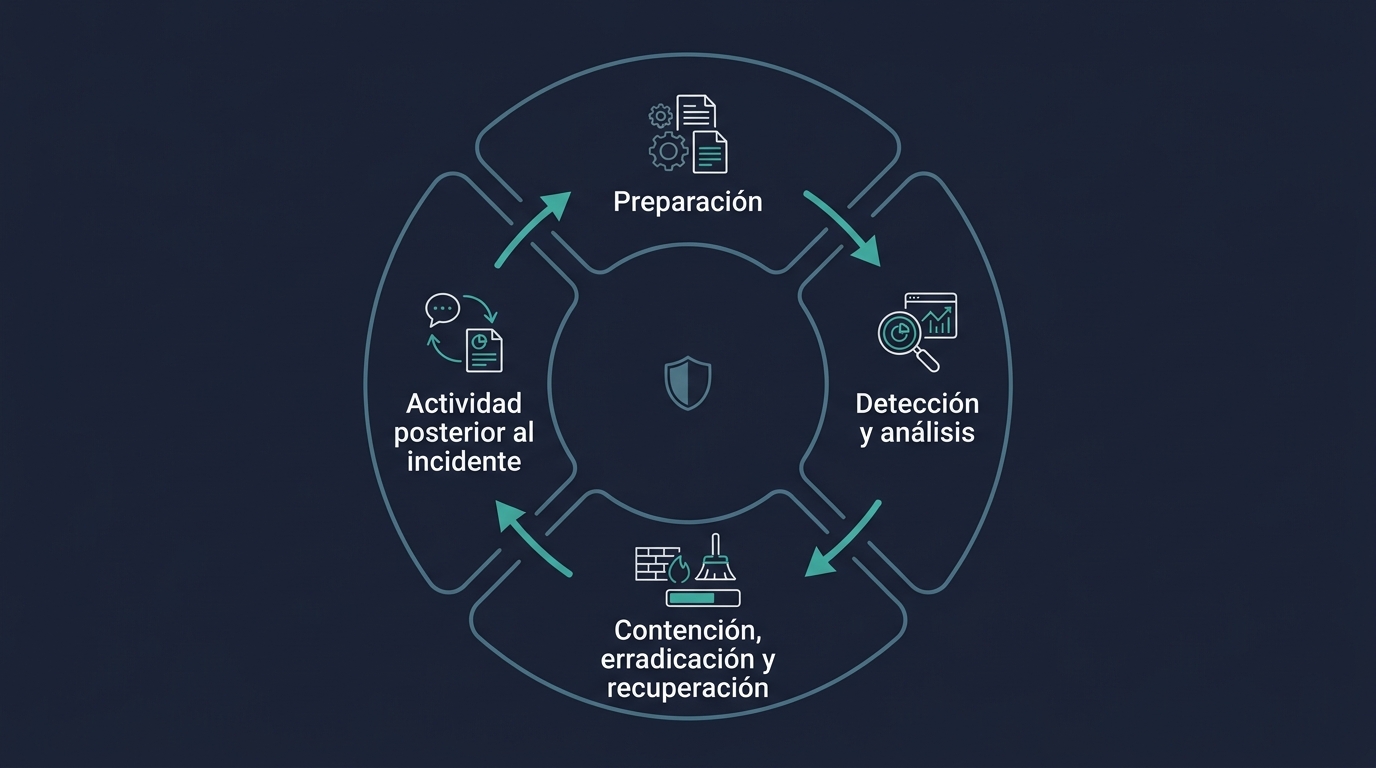
Cuando una alerta apunta a alguno de estos tipos, el orden de trabajo suele ser el mismo:
- Aislar el equipo de la red, sin apagarlo, para conservar la memoria y los procesos activos.
- Preservar la evidencia: registros, procesos en ejecución y archivos sospechosos.
- Identificar la persistencia: tareas programadas, claves de inicio y servicios.
- Revisar las conexiones salientes y los destinos, IP y dominios.
- Construir una línea de tiempo desde el primer evento sospechoso.
- Contener y erradicar en todos los equipos afectados, y recuperar desde respaldos verificados.
Para documentar cada hallazgo, la guía NIST SP 800-83 Rev. 1 ofrece un marco que ayuda a ordenar la respuesta.
Errores frecuentes
- Apagar el equipo de inmediato. Se pierden procesos y evidencia que solo existen en memoria.
- Eliminar el archivo sin revisar la persistencia. El malware vuelve a ejecutarse en el siguiente inicio de sesión.
- Confiar en un respaldo que nunca se probó. Un respaldo solo sirve si se puede restaurar.
- Analizar muestras en el equipo principal. Cualquier análisis de malware se hace en una máquina aislada.